Cultura
Lecciones y reflexiones sobre el mayor ciberataque
La gran novedad de este ataque de «ransomware» es que ya no es necesario que un usuario abra un fichero que le ha llegado por mail o le han dicho que se descargue en una web para que su equipo se vea comprometido Por Yago Jesús Al igual que con ciertos partidos de fútbol, […]
La gran novedad de este ataque de «ransomware» es que ya no es necesario que un usuario abra un fichero que le ha llegado por mail o le han dicho que se descargue en una web para que su equipo se vea comprometido

Por Yago Jesús
Al igual que con ciertos partidos de fútbol, en materia de seguridad informática también se suele emplear la fórmula «el mayor»; que va seguida de: ataque /«hackeo» o robo de datos, y generalmente suele ser una apreciación absolutamente cierta, no una exageración para conseguir atención. Hoy día asistimos a un curioso «efecto Darwin»; evolutivo en cuanto a ataques relacionados con la seguridad informática. Lo que hoy nos sorprende, es seguro que será superado de aquí a un mes, y dentro de un año, lo veremos como algo inocente y pensaremos ¡cuanto han cambiado las cosas! (a peor). El ataque que hoy ocupa portadas, comentarios y mucha atención mediática efectivamente hay que atribuirle un mérito evolutivo con respecto a lo que veíamos hasta ahora. Si tomamos como ejemplo otro incidente relacionado con «ransomware» acontecido hace dos años aproximadamente, un email que se envió masivamente suplantaba a Correos y con la sencilla fórmula de: «Usted debe ir AQUÍ (enlace a una web fraudulenta) porque tiene un paquete pendiente de entrega, consiguió un récord de infecciones, y muchas empresas y particulares les tocó pagar para recuperar sus datos.Ese «éxito» anterior provocó una ola de concienciación y de contra-medidas por parte de las empresas para mitigar este tipo de infecciones por lo que ese mismo esquema, aún en vigor y utilizado por muchas «familias» de «ransomware», ha perdido ese efecto sorpresa y por tanto limitado su capacidad para conseguir equipos infectados.
El «ransomware» del que toca hablar hoy, ha dado un paso más, ha evolucionado para ser más dañino y conseguir elevar el anterior récord de infecciones, y lo ha hecho, añadiendo la capacidad de, una vez infectado un ordenador, atacar a los equipos con los que compartiese red, sea Wifi o física. Es decir, no solo va a cifrar los datos del PC que sea infectado, además buscará equipos en la misma red y los atacará empleando una vulnerabilidad relativamente nueva que, por cierto, formaba parte del arsenal privado de la NSA (la agencia de seguridad Nacional de Estados Unidos) y que fue filtrado a internet de forma no autorizada.
De esa forma, ya no es necesario que un usuario abra un fichero que le ha llegado por mail o le han dicho que se descargue en una web para que su equipo se vea comprometido. Ahora basta con que un solo compañero de tu empresa se despiste y lo haga, para que el resto de la red se vea amenazada. Ese ha sido el gran avance de este ataque, hacer que el error de uno no solo le comprometa a él, sino que también ponga en riesgo el resto de equipos con los que comparte red.
Fuente ABCTemas Relacionados
El informe que leen +2.000 líderes
¿Qué esperás para ser el próximo? Cada 2 semanas, una cápsula con las noticias y el análisis más importante para quienes toman decisiones en países y corporaciones. Sin ruido.
Últimas noticias
 FIT 2026: más de 91 mil visitantes en un fin de semana récord para el turismo argentino
 Autoclásica 2026: San Isidro celebra más de un siglo de historia sobre ruedas
 ARCA habilitó el sistema para que las pymes registren inversiones y accedan a beneficios fiscales
 Argentina LNG: cómo se financiará el proyecto de USD 51.000 millones que busca conectar Vaca Muerta con el mercado global
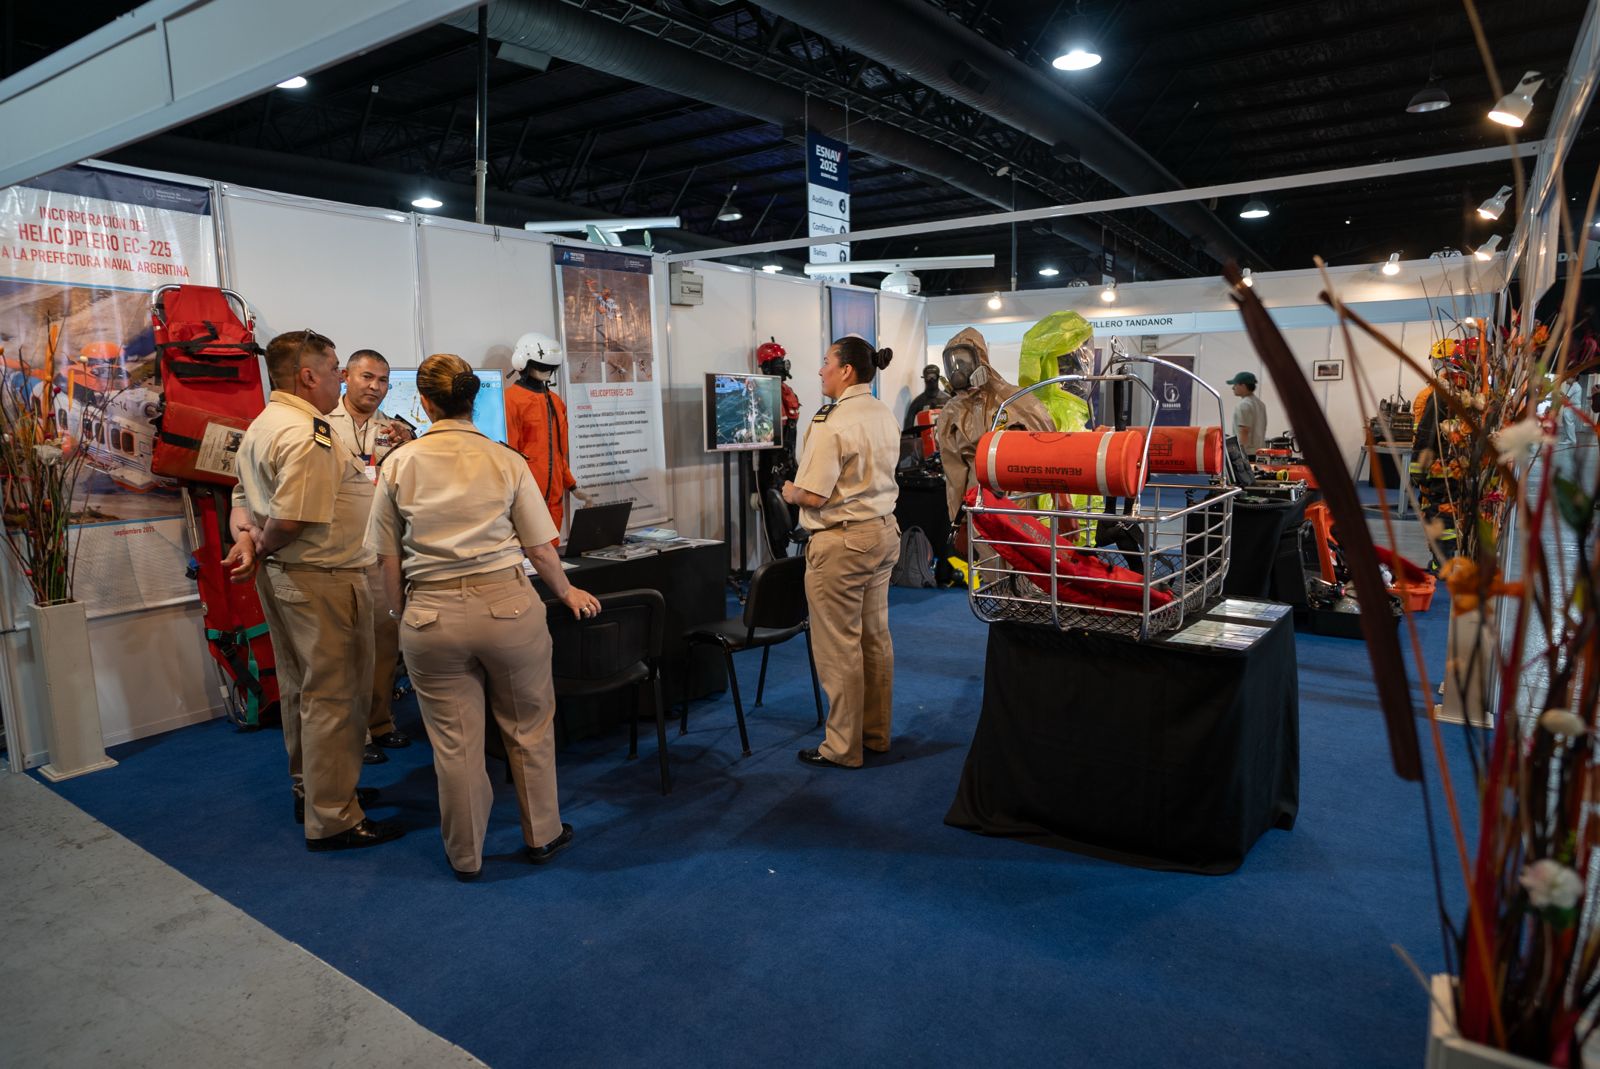 ESNAV 2026: el sector marítimo y fluvial argentino se reúne en Costa Salguero